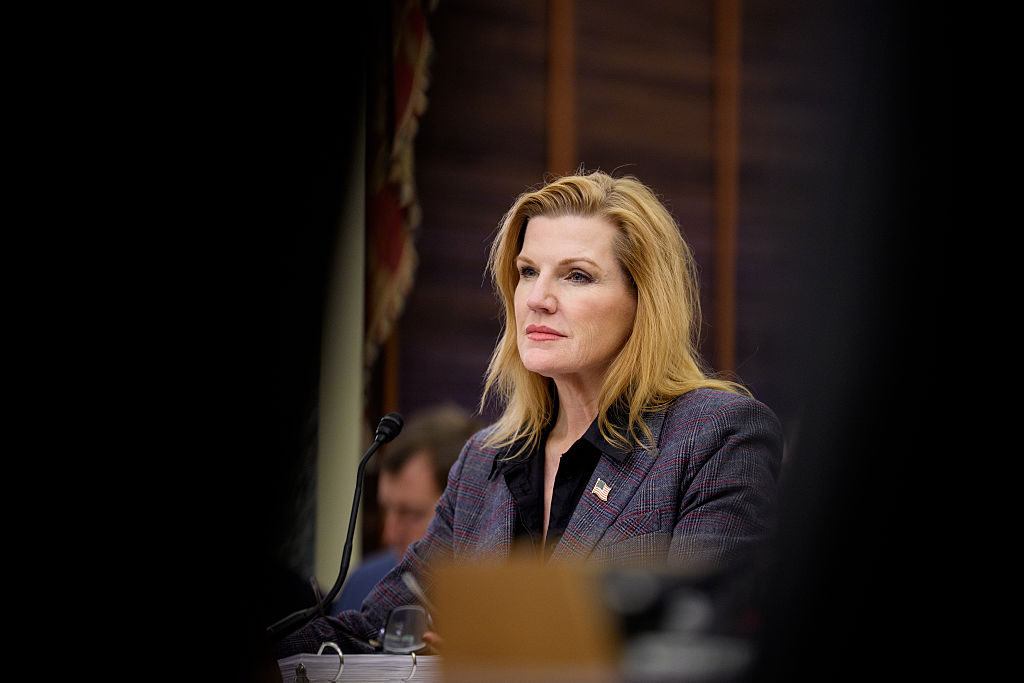
व्हाइट हाउस ने गुरुवार को कर्स्टन ए. डेविस को नेशनल साइबर डायरेक्टर (ONCD) के ऑफिस का एक्टिंग हेड अपॉइंट किया। वे सीन केयर्नक्रॉस की जगह लेंगे। यह तब होगा जब US प्रेसिडेंट डोनाल्ड ट्रंप देश भर में टेक्नोलॉजी में आई दिक्कतों के बीच अपनी आर्टिफिशियल इंटेलिजेंस और साइबर सिक्योरिटी लीडरशिप में फेरबदल कर रहे हैं।
डेविस एक्टिंग कैपेसिटी में यह पद संभालेंगे, क्योंकि परमानेंट अपॉइंटमेंट के लिए US सीनेट से कन्फर्मेशन ज़रूरी है। केयर्नक्रॉस, जो अगस्त 2025 से फेडरल साइबर सिक्योरिटी पॉलिसी और स्ट्रैटेजी देख रहे थे, इस रोल से हट रहे हैं।
गुरुवार रात जारी एक बयान में, केयर्नक्रॉस ने ट्रंप एडमिनिस्ट्रेशन के तहत अपने कार्यकाल को “ज़िंदगी का सम्मान” बताया।
अपनी नियुक्ति के बाद, डेविस ने X पर एक पोस्ट में ट्रंप और सीनियर एडमिनिस्ट्रेशन अधिकारियों का शुक्रिया अदा किया, और देश के डिजिटल इंफ्रास्ट्रक्चर को मजबूत करने के लिए अपनी प्रायोरिटीज़ बताईं।
उन्होंने लिखा, “मुझ पर आपके भरोसे और पक्के भरोसे के लिए @POTUS और @StephenM को धन्यवाद। और @SecWar को आपकी सतर्क और दूर की सोचने वाली लीडरशिप के लिए धन्यवाद। हमारा देश एनालॉग, डिजिटल और क्वांटम टेक्नोलॉजी के चौराहे पर खड़ा है, और हमारी अमेरिकी जीवनशैली तेज़ी से आपस में जुड़ रही है।”
डेविस ने कहा कि देश को अपने डिजिटल इंफ्रास्ट्रक्चर को मॉडर्न बनाने, साइबर रेजिलिएंस को मजबूत करने और अपने टेक्नोलॉजिकल भविष्य को सुरक्षित करने के लिए एक स्किल्ड साइबर सिक्योरिटी वर्कफोर्स डेवलप करने की जरूरत है।
US सेक्रेटरी ऑफ़ स्टेट मार्को रुबियो ने भी डेविस को उनके अपॉइंटमेंट पर बधाई दी और कहा कि वह अमेरिका की साइबर सिक्योरिटी को मज़बूत करने के लिए उनके साथ काम करने के लिए उत्सुक हैं।
लीडरशिप में यह बदलाव ऐसे समय में हुआ है जब अमेरिका में कई सेक्टर्स पर असर डालने वाली टेक्नोलॉजी और सर्विस में रुकावटों की एक सीरीज़ आई है, जिससे ज़रूरी डिजिटल इंफ्रास्ट्रक्चर को सुरक्षित रखने के लिए ट्रंप एडमिनिस्ट्रेशन की तैयारियों पर ज़्यादा ध्यान गया है।
जेपी मॉर्गन चेस ने थर्ड-पार्टी वेंडर्स पर साइबर अटैक की रिपोर्ट की
साइबर सिक्योरिटी को लेकर चिंताओं को बढ़ाते हुए, जेपी मॉर्गन चेस ने गुरुवार (लोकल टाइम) को बताया कि फाइनेंशियल इंस्टीट्यूशन के साथ काम करने वाले थर्ड-पार्टी सर्विस प्रोवाइडर्स को साइबर अटैक का टारगेट बनाया गया था। रिपोर्ट्स से पता चला है कि इसके लगभग 16,000 सबसे अमीर कस्टमर्स की पर्सनल जानकारी सामने आ सकती है।
फॉक्स न्यूज़ के मुताबिक, n0n नाम के एक रैंसमवेयर ग्रुप ने कस्टमर रिकॉर्ड लीक करने की ज़िम्मेदारी ली है। खबर है कि इस घटना से वीज़ा और मास्टरकार्ड से जुड़े बिज़नेस पार्टनर भी प्रभावित हुए, जिनके ईमेल एड्रेस, फ़ोन नंबर और अकाउंट ID जैसी जानकारी सामने आई।
लीक हुआ जेपी मॉर्गन चेस डेटा कथित तौर पर बैंक के रिज़र्व प्रोग्राम से जुड़ा हुआ लग रहा था, जो सिर्फ़ इनविटेशन पर मिलने वाला वीज़ा क्रेडिट कार्ड है। यह आम तौर पर उन कस्टमर्स से जुड़ा होता है जिनके मैनेजमेंट में USD 10 मिलियन से ज़्यादा के एसेट्स होते हैं।
X पर पोस्ट किए गए एक बयान में, जेपी मॉर्गन चेस ने कहा कि उसकी जांच से पता चला है कि अटैकर्स ने बाहरी वेंडर्स के पास मौजूद मार्केटिंग डेटा को एक्सेस कर लिया था।
बैंक ने कहा, “हमें पता चला है कि फर्म को सर्विस देने वाले थर्ड पार्टी साइबर अटैक का टारगेट थे। अब तक की हमारी जांच के आधार पर, हमें लगता है कि अटैकर्स ने उन वेंडर्स के पास मौजूद कुछ मार्केटिंग डेटा को एक्सेस किया, जिसमें कुछ कस्टमर के नाम और ईमेल एड्रेस शामिल हो सकते हैं।”
फाइनेंशियल इंस्टीट्यूशन ने साफ़ किया कि उसकी मेन सर्विसेज़ पर कोई असर नहीं पड़ा है और यह घटना उस अलग सर्विस में रुकावट से जुड़ी नहीं है जो कुछ कस्टमर्स को हफ़्ते की शुरुआत में हुई थी।
इसमें यह भी कहा गया है कि प्रभावित कस्टमर्स से सीधे संपर्क किया जाएगा और ज़रूरत पड़ने पर कॉम्प्लिमेंट्री क्रेडिट मॉनिटरिंग के साथ मदद दी जाएगी।
वीज़ा ने कहा कि यह ब्रीच एशिया-पैसिफिक रीजन के एक वेंडर से शुरू हुआ। जेपी मॉर्गन चेस, वीज़ा और मास्टरकार्ड ने कहा कि उनके कोर पेमेंट नेटवर्क और कार्ड नंबर से कोई कॉम्प्रोमाइज़ नहीं हुआ है।
यह घटना साइबर क्रिमिनल्स द्वारा थर्ड-पार्टी सर्विस प्रोवाइडर्स की कमज़ोरियों का फ़ायदा उठाने की बढ़ती चिंताओं को दिखाती है। यह हाल ही में लगभग 180 बड़ी वेबसाइटों में मैलवेयर डाले जाने की रिपोर्ट के बाद आई है।
टेक्नोलॉजी में रुकावटों से बड़ी चिंताएँ बढ़ीं
यह नई साइबर घटना US के फाइनेंशियल और टेक्नोलॉजी सेक्टर में उथल-पुथल भरे समय के बीच हुई है। हाल के दिनों में एक सॉफ्टवेयर बग की वजह से जेपी मॉर्गन चेस और कई दूसरे बैंकों में ट्रांज़ैक्शन-प्रोसेसिंग में दिक्कतें आईं।
इंडस्ट्री के एक एग्जीक्यूटिव के मुताबिक, करेंसी कंट्रोलर ऑफिस (OCC) ने इस रुकावट के असर का पता लगाने और यह रिव्यू करने के लिए जानकारी मांगी है कि प्रभावित बैंकों ने कस्टमर्स से कैसे बात की।
फाइनेंशियल सेक्टर की मुश्किलें हाल के हफ्तों में कई हाई-प्रोफाइल टेक्नोलॉजी रुकावटों के बाद आई हैं, जिसमें पिछले हफ्ते पूरे देश में फेडरल एविएशन एडमिनिस्ट्रेशन (FAA) का ग्राउंड स्टॉप, जिससे हवाई यात्रा में रुकावट आई, माइक्रोसॉफ्ट में ग्लोबल ईमेल आउटेज और पिछले महीने क्रिप्टोकरेंसी एक्सचेंज बाइनेंस पर एक बड़ा साइबर अटैक शामिल है।
हालांकि ऑफिशियल बयानों में ज़्यादातर नॉन-फाइनेंशियल दिक्कतों के लिए साइबर अटैक को वजह मानने से मना किया गया है, लेकिन इन घटनाओं ने ज़रूरी डिजिटल इंफ्रास्ट्रक्चर के भरोसे और सिक्योरिटी की जांच को और तेज़ कर दिया है।
कर्स्टन डेविस कौन हैं?
डेविस के पास सरकारी और प्राइवेट सेक्टर में साइबर सिक्योरिटी और इन्फॉर्मेशन टेक्नोलॉजी का बहुत अनुभव है।
एक्टिंग नेशनल साइबर डायरेक्टर के तौर पर अपॉइंटमेंट से पहले, उन्होंने US डिपार्टमेंट ऑफ़ वॉर (DoW) में चीफ़ इन्फॉर्मेशन ऑफिसर (CIO) के तौर पर काम किया, और 23 दिसंबर, 2025 को पद की शपथ ली। उस हैसियत से, उन्होंने इन्फॉर्मेशन मैनेजमेंट, इन्फॉर्मेशन टेक्नोलॉजी, साइबर सिक्योरिटी और इन्फॉर्मेशन एश्योरेंस पर सेक्रेटरी ऑफ़ वॉर की प्रिंसिपल एडवाइजर के तौर पर काम किया।
डिपार्टमेंट ऑफ़ वॉर की उनकी ऑफिशियल बायोग्राफी के अनुसार, डेविस मिलिट्री ऑपरेशन, तैयारी और स्ट्रेटेजिक रोकथाम में मदद करने वाले डिजिटल इंफ्रास्ट्रक्चर की मजबूती और ऑपरेशनल असर को पक्का करने के लिए ज़िम्मेदार थीं।
उनकी ज़िम्मेदारियों में कमांड, कंट्रोल, कम्युनिकेशन और कंप्यूटर (C4) सिस्टम, पोजिशनिंग, नेविगेशन और टाइमिंग क्षमताओं के साथ-साथ इलेक्ट्रोमैग्नेटिक स्पेक्ट्रम मैनेजमेंट की देखरेख भी शामिल थी।
सरकारी नौकरी में आने से पहले, डेविस ने यूनिलीवर में चीफ इन्फॉर्मेशन सिक्योरिटी ऑफिसर (CISO) के तौर पर काम किया। उन्होंने द एस्टी लॉडर कंपनीज़, बार्कलेज-अफ्रीका ग्रुप, हेवलेट पैकर्ड एंटरप्राइज और सीमेंस में सीनियर टेक्नोलॉजी और साइबर सिक्योरिटी पदों पर भी काम किया।
वह इंस्टिट्यूट फॉर साइबर की फाउंडर हैं, जो एक नॉन-प्रॉफिट ऑर्गनाइज़ेशन है और डिजिटल फील्ड में नागरिकों की सुरक्षा पर फोकस करता है।
डेविस के पास यूनिवर्सिटी ऑफ़ प्यूगेट साउंड से इंटरनेशनल पॉलिटिक्स और गवर्नमेंट में बैचलर डिग्री है। उन्होंने जॉन्स हॉपकिन्स यूनिवर्सिटी और फ्रांस के स्ट्रासबर्ग में इंटरनेशनल इंस्टीट्यूट ऑफ़ ह्यूमन राइट्स से इंटरनेशनल लॉ, बिज़नेस और ह्यूमन राइट्स में एडवांस्ड स्टडीज़ भी की हैं। इसके अलावा, उनके पास प्रोस्की इंस्टीट्यूट से चेंज मैनेजमेंट में प्रोफेशनल सर्टिफ़िकेशन भी है।